先上人權 xD:
為何會考 CWES?
原本目標當然是 OSCP,但聽聞其種種事蹟後,在綜合考量之下,決定先以 CPTS 為目標。但又擔心 CPTS 會因為報告寫不好出事,所以先以較基礎的 CWES 練手。不過這兩個證照就懶覺比雞腿嘛,一個主打 AD 一個主打 Web 滲透,怎麼比勒。
怎麼準備的?推薦怎麼準備?
筆記
如果讓我重新做筆記,我會在閱讀小節時不直接動手記錄,而是等到做每小節的練習題時,再把每個步驟詳細的記錄下來,包括用到的工具、知識、踩到的坑等等全部都要。等這次練習題做完以後,再以解題步驟為框架去補筆記。
其實就是「實戰」和「知識」兩者的關係,之前在想像力與知識的文章就講過了。Academy 的好處就在於它把實戰需要的材料都放在上面了,所以不用擔心被野放然後餓死。只要感覺有困難,往上看一定找得到答案。但也不該想著先把知識嚼爛以後再去實戰,否則到實戰才會發現放錯重點,真正需要的東西完全沒啃到。
報告
很推薦在考試前先把 Documentation & Reporting 看完,並且挑一兩台靶機練習寫報告。具體來說,就是練習將攻擊鏈拆分成數個 Finding,並為其分別撰寫完整的 Overview, Root Cause, Impact, Remediation 以及 Details。具體例子參考 “Bug Bounty Hunting Process” 即可。
關於更多報告的心得,可以參考 HTB CPTS Reporting: The Easy Way 。總之我也十分推薦在找到 Finding 以後,就先把過程詳實記錄下來,要記得:
- 不要只配 Burp 截圖,若能搭配
curl尤佳,因為看報告的人可能會想跟著做一遍 - 截圖可以把重點圈起來,並在旁邊搭配解釋
- 每個區塊只講自己的事情,不要混在一起
- 每個 Finding 要照 CVSS score 排列,由高到低
- 書寫都以第三人稱為主,如「測試人員枚舉了 X 以後發現 Y … 」而非「我發現 …」。
推薦使用 SysReptor 撰寫報告,如果純用 DOCX 去寫都不知道要寫到民國幾年 …
要打靶機嗎?
我在考試前有空出一個月打靶機,基本上把 CWES Path 的靶機都刷完了:
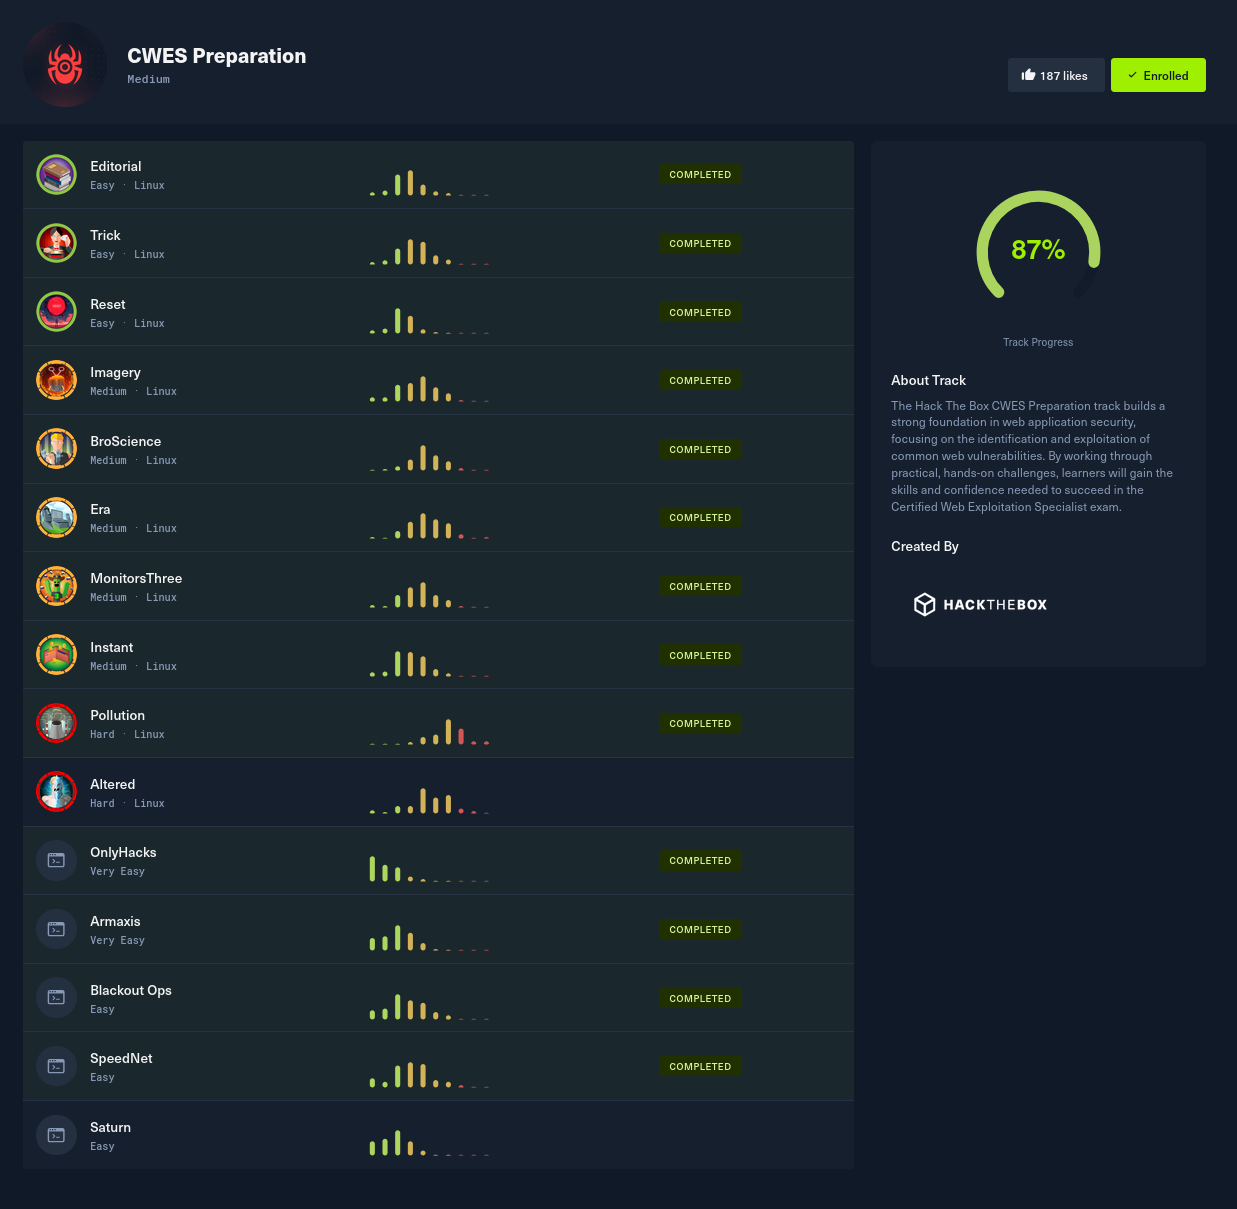
和下面講的一樣,我認為考試並沒有超綱,出得非常剛好,我猜直接去考試大概也會過,但我會推薦先打幾台靶機抓感覺再去考試。
考試本試
考試的感覺?
我是在 23 號晚上開始打的,那時候把全部題目都看了一遍,三小都沒解出來,懷疑人生,覺得每台都是 hard(當然不是)。
到了第二天,我挑了個感覺很好打的網站來看,果然找到了突破口,在拿到第一個 flag 以後抓到感覺,當天結束拿到 60 分,到第三天下午就到及格線了。
雖然花兩天就到及格線了,但我總共花了四天去寫報告 (#゚⊿`)凸,媽的我跟你講啊,一定要在考試前先練習寫過一次,最起碼也要剛找到一個 Finding 就當下把它 Details 全部寫完。唉不說了,報告真的很坐牢,和寫 write-up 完全不是同件事啊啊啊 (メ゚Д゚)メ。
考試有超綱嗎?
我用我考到的證照和你保證,本考試沒有超綱,如果你覺得超綱,肯定是你沒有看過 Learning PHP, MySQL & JavaScript, 7th Edition … 好啦,漏洞本身是沒有超綱的,但會要求你有基本的程式和建置系統的功底(比方說用 LAMP tech stack 架過網站)。不過這些知識,相信你在看 Academy 教材的過程也會學到一些。
卡住的話,你就盯著你的筆記看,如果幸運大概都能通靈出來。
接下來的目標?
和原定的一樣,先考 CPTS,然後狂刷靶機。再來嘗試找工作,如果有機會就用公司的錢考 OSCP,沒有就自己考。然後在徐牧遠的慫恿下,我懶覺一捏,直接一萬五台幣全款買下 HTB Pro Labs Subscription …
開玩笑現在不買以後就再也玩不到 APT 和 Cybernetics 欸!我超想知道「打一個已經被做過好幾次滲透測試的真實企業環境」和「當真實的 APT 組織駭客」是什麼感覺的 …
好啦,以上報告結束,不該因為證照就侷限自己的學習範圍,學習永無止境,同志仍須努力,為了找出更多的漏洞幫助世界,各位加油。